Phát hiện MUJI lưu nguyên 1,09 triệu số thẻ tín dụng của khách hàng không che mờ, 27 triệu hồ sơ có nguy cơ bị truy cập trái phép

Hãng bán lẻ Nhật Bản thừa nhận vẫn lưu dữ liệu thẻ tín dụng của khách hàng dù đã ngừng sử dụng từ năm 2021. Khoảng 1,09 triệu hồ sơ có nguy cơ bị truy cập trái phép, trong đó 345.000 thẻ vẫn còn hiệu lực.
Ryohin Keikaku, công ty vận hành chuỗi bán lẻ MUJI của Nhật Bản, ngày 12/11 tổ chức họp báo xin lỗi sau khi phát hiện dữ liệu thẻ tín dụng của khoảng 1,09 triệu khách hàng có thể đã bị truy cập trái phép trong một vụ tấn công mạng.
Tại cuộc họp báo, Chủ tịch Ryohin Keikaku Satoshi Shimizu thừa nhận công ty có thiếu sót trong quản lý dữ liệu và nhận trách nhiệm về sự việc.
Lưu nguyên 16 chữ số thẻ tín dụng
Theo thông tin Ryohin Keikaku công bố, dữ liệu thẻ tín dụng có nguy cơ bị truy cập trái phép thuộc về những khách hàng đăng ký MUJI Card trong giai đoạn từ tháng 10/2000 đến tháng 7/2021. Đây là thẻ tín dụng do Credit Saison phát hành, kết hợp chương trình ưu đãi dành riêng cho khách hàng của MUJI.
MUJI thừa nhận vụ rò rỉ dữ liệu thông tin khách hàng
Trong thời gian này, Credit Saison chuyển thông tin số thẻ và một số dữ liệu liên quan cho Ryohin Keikaku để doanh nghiệp nhận diện thành viên, thực hiện việc cộng điểm thưởng. Đến tháng 7/2021, MUJI thay đổi phương thức cấp ưu đãi, chấm dứt việc tiếp nhận số thẻ tín dụng từ đơn vị phát hành.
Tuy nhiên, dữ liệu được thu thập trước đó không được xóa hoàn toàn khỏi hệ thống. Theo giải thích tại cuộc họp báo ngày 12/11, công ty không chủ ý tiếp tục lưu trữ những thông tin này mà quá trình vận hành, quản lý dữ liệu có những điểm không phù hợp. Nguyên nhân cụ thể khiến việc xóa dữ liệu không được thực hiện vẫn đang được điều tra, chưa xác định được đó là lỗi con người hay vấn đề kỹ thuật.
Một chi tiết đặc biệt đáng chú ý được ITmedia NEWS đề cập là MUJI từng sử dụng số thẻ tín dụng để nhận diện khách hàng cho đến tháng 7/2021. Trong quá trình lưu trữ, công ty không thực hiện che số thẻ (masking) hoặc mã hóa dữ liệu.
Tại cuộc họp báo, đại diện cấp cao của Ryohin Keikaku xác nhận số thẻ được lưu đầy đủ 16 chữ số, không ở trạng thái đã che thông tin.
Theo Credit Saison, trong khoảng 1,09 triệu hồ sơ có nguy cơ bị truy cập trái phép, khoảng 345.000 thẻ vẫn còn hiệu lực tại thời điểm công bố. Khoảng 745.000 thẻ còn lại đã hết hiệu lực hoặc bị hủy.
Các thông tin có nguy cơ bị truy cập bao gồm toàn bộ số thẻ tín dụng, ngày sinh và mã MUJI Card ID của khách hàng. Tuy nhiên, Credit Saison khẳng định dữ liệu có nguy cơ bị truy cập không bao gồm tên chủ thẻ, ngày hết hạn và mã bảo mật CVV.
Công ty cũng cho biết những khách hàng đăng ký MUJI Card từ tháng 8/2021 trở đi không thuộc nhóm bị ảnh hưởng bởi sự cố lưu trữ số thẻ cũ này.
Chủ tịch MUJI xin lỗi, hàng chục triệu hồ sơ khách hàng có nguy cơ bị lộ
Tại cuộc họp báo ngày 12/11, Chủ tịch Satoshi Shimizu thừa nhận Ryohin Keikaku có trách nhiệm nặng nề trong sự việc, đặc biệt khi thông tin nhạy cảm như số thẻ tín dụng có khả năng bị truy cập từ bên ngoài.
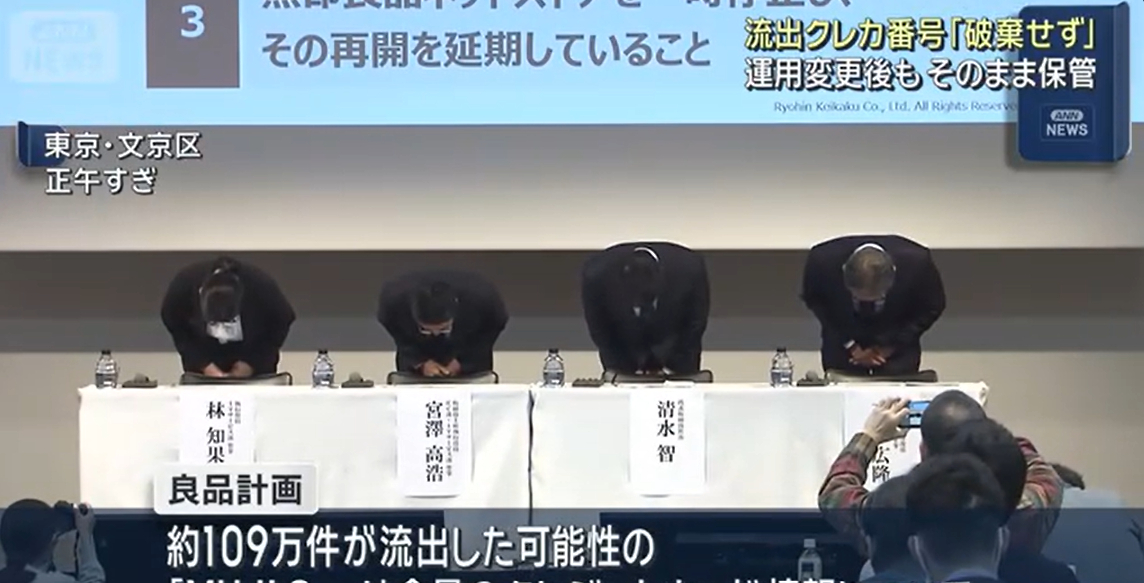
Chủ tịch Ryohin Keikaku cùng ban lãnh đạo cúi đầu xin lỗi
Ông cho biết công ty muốn gửi lời xin lỗi về ba vấn đề: không ngăn chặn được hành vi truy cập trái phép khiến thông tin khách hàng có nguy cơ bị lộ; không xóa những dữ liệu lẽ ra phải được hủy bỏ, khiến số thẻ MUJI Card tiếp tục tồn tại trong hệ thống; và việc cửa hàng trực tuyến phải kéo dài thời gian tạm ngừng hoạt động.
Đại diện doanh nghiệp cũng thừa nhận hệ thống có một số lỗ hổng bảo mật, tạo điều kiện để bên ngoài truy cập trái phép. “Việc hệ thống có một số lỗ hổng bảo mật là trách nhiệm của công ty và chúng tôi nghiêm túc nhìn nhận vấn đề này”, ông Shimizu cho biết.
Theo Ryohin Keikaku, vụ việc được phát hiện vào sáng 29/10, khi hệ thống ứng dụng MUJI ghi nhận dấu hiệu truy cập trái phép. Công ty sau đó chặn quyền truy cập vào khu vực bị ảnh hưởng và triển khai các biện pháp khắc phục.
Ngày 30/10, MUJI lần đầu công bố khả năng thông tin khách hàng bị truy cập trái phép. Ban đầu, doanh nghiệp cho biết tối đa khoảng 27,26 triệu hồ sơ có thể bị ảnh hưởng, bao gồm địa chỉ email, ngày sinh, giới tính và mã thành viên.
Đến ngày 4/11, sau khi tiếp tục điều tra, công ty phát hiện thêm dữ liệu MUJI Card có nguy cơ bị truy cập.
Tại cuộc họp báo ngày 12/11, Ryohin Keikaku cập nhật phạm vi dữ liệu có nguy cơ bị truy cập. Trong đó, tối đa khoảng 27,26 triệu hồ sơ có thể bao gồm email, ngày sinh, giới tính và mã thành viên; khoảng 750.000 hồ sơ trong nhóm này có thể kèm họ tên, địa chỉ và số điện thoại. Ngoài ra, khoảng 270.000 tài khoản được xác nhận có tình trạng đăng nhập trái phép. Những tài khoản này có thể để lộ thông tin trong trang cá nhân như tên, địa chỉ, địa chỉ nhận hàng, lịch sử mua sắm, điểm thưởng và danh bạ.
Một nhóm dữ liệu khác liên quan đến khoảng 440.000 đơn hàng thanh toán khi nhận hàng, phát sinh trong giai đoạn từ ngày 2/1/2020 đến 10/2/2025. Thông tin có nguy cơ bị truy cập gồm tên người nhận và mã bưu chính, không bao gồm thông tin người gửi.
Ngoài ra, khoảng 120 trường hợp đăng ký thẻ tín dụng trên ứng dụng MUJI hoặc cửa hàng trực tuyến có nguy cơ bị lộ một phần thông tin thẻ, gồm 6 chữ số đầu, 2 chữ số cuối và tên chủ thẻ.
Trước sự cố, MUJI đã tạm dừng cửa hàng trực tuyến từ ngày 6/11 để tăng cường bảo mật. Công ty cũng quyết định kéo dài thời gian tạm ngừng sau khi phát hiện các dấu hiệu tấn công đăng nhập bằng danh sách tài khoản và mật khẩu có thể đã bị đánh cắp từ những vụ rò rỉ dữ liệu ở doanh nghiệp khác.
Về phương án xử lý, Ryohin Keikaku cho biết sẽ xây dựng cơ chế không lưu giữ những thông tin không còn cần thiết, rà soát hệ thống và tăng cường giám sát an ninh. Công ty cũng cam kết chi trả toàn bộ phí phát hành lại thẻ cho khách hàng thuộc diện ảnh hưởng. Nếu phát sinh giao dịch trái phép, Credit Saison sẽ tiến hành điều tra và xử lý theo quy định.
Đơn vị phát hành thẻ cho biết hiện chưa ghi nhận sự gia tăng các trường hợp sử dụng MUJI Card trái phép. Tuy nhiên, khách hàng được khuyến nghị kiểm tra sao kê và liên hệ với công ty nếu phát hiện giao dịch bất thường.
“Chúng tôi sẽ nghiêm túc nỗ lực để khôi phục niềm tin của khách hàng”, Chủ tịch Satoshi Shimizu nói, đồng thời gửi lời xin lỗi tới người tiêu dùng và các bên liên quan.
Theo Asahi TV, IT Media News, Japan Times